Door Charles Schulte, GRC & Security Lead bij ITXtension
Zijn onze systemen bijgewerkt? Is onze data beschermd? Staat de monitoring aan? Zodra het over security gaat, liggen de oplossingen vaak al op tafel. Begrijpelijk, want dreigingen wachten niet tot de volgende bestuursvergadering. Toch slaan we in die haast gemakkelijk de belangrijkste vraag over.
Waar willen we als organisatie naartoe?
Wie wil groeien, maakt andere afwegingen dan wie vooral de continuïteit moet veiligstellen. Wie AI inzet voor betere dienstverlening, krijgt nieuwe afhankelijkheden. De ambities bepalen wat belangrijk is. Pas daarna kun je beoordelen welke risico’s acceptabel zijn en waar bescherming nodig is.
Digitale weerbaarheid begint daarom bij het begrijpen van de organisatie.
De koers bepaalt de bescherming
Klanten stellen eisen, leveranciers veranderen en technologie ontwikkelt zich. Wat gisteren een verantwoorde keuze was, kan morgen opnieuw aandacht vragen.
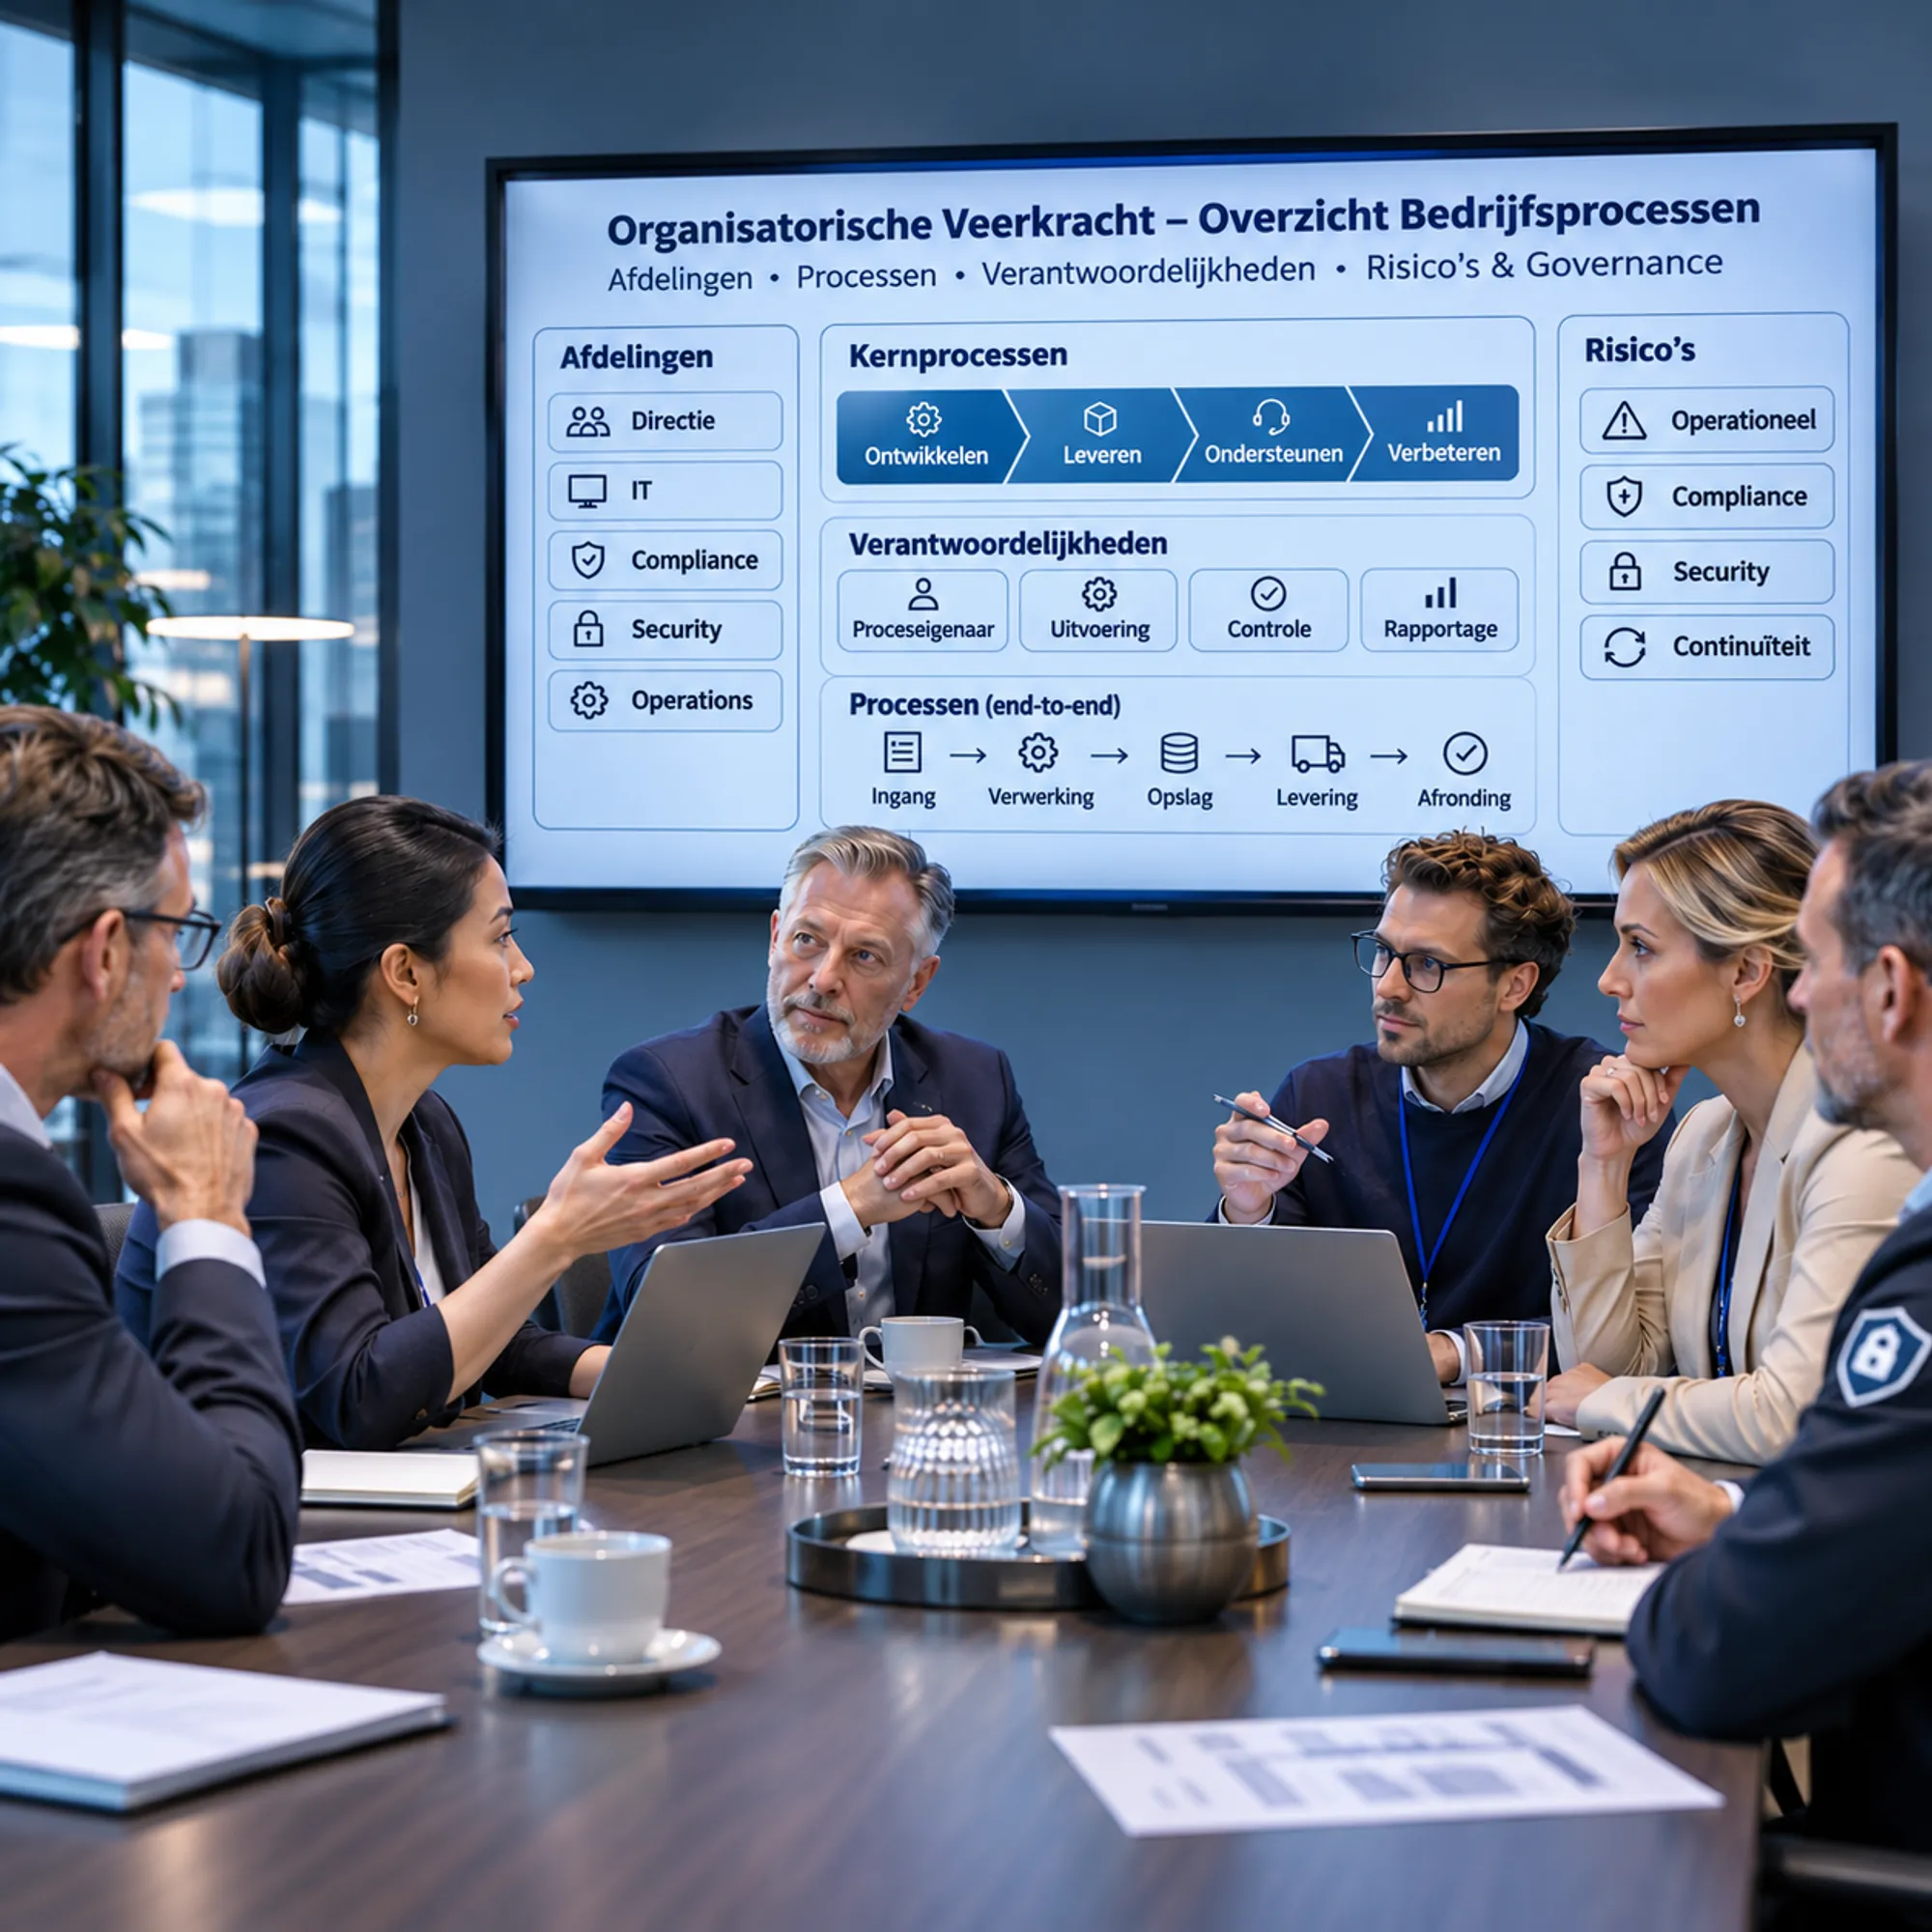
Governance, risk, compliance en security horen daarom bij hetzelfde gesprek. Governance geeft richting en organiseert verantwoordelijkheid. Risicomanagement helpt bepalen wat die richting bedreigt. Compliance maakt duidelijk binnen welke kaders je handelt. Security vertaalt dat naar bescherming in de praktijk.
Samen moeten ze antwoord geven op een concrete vraag: kunnen wij blijven doen wat onze klanten en medewerkers van ons verwachten?
Een patch is nog geen bewijs
Bij kritieke kwetsbaarheden in PHP werd dat voor mij tastbaar. Mijn aandacht ging vooral naar vier vragen:
1. Wat was kwetsbaar?
2. Wat hebben we gecontroleerd?
3. Welke maatregelen zijn genomen?
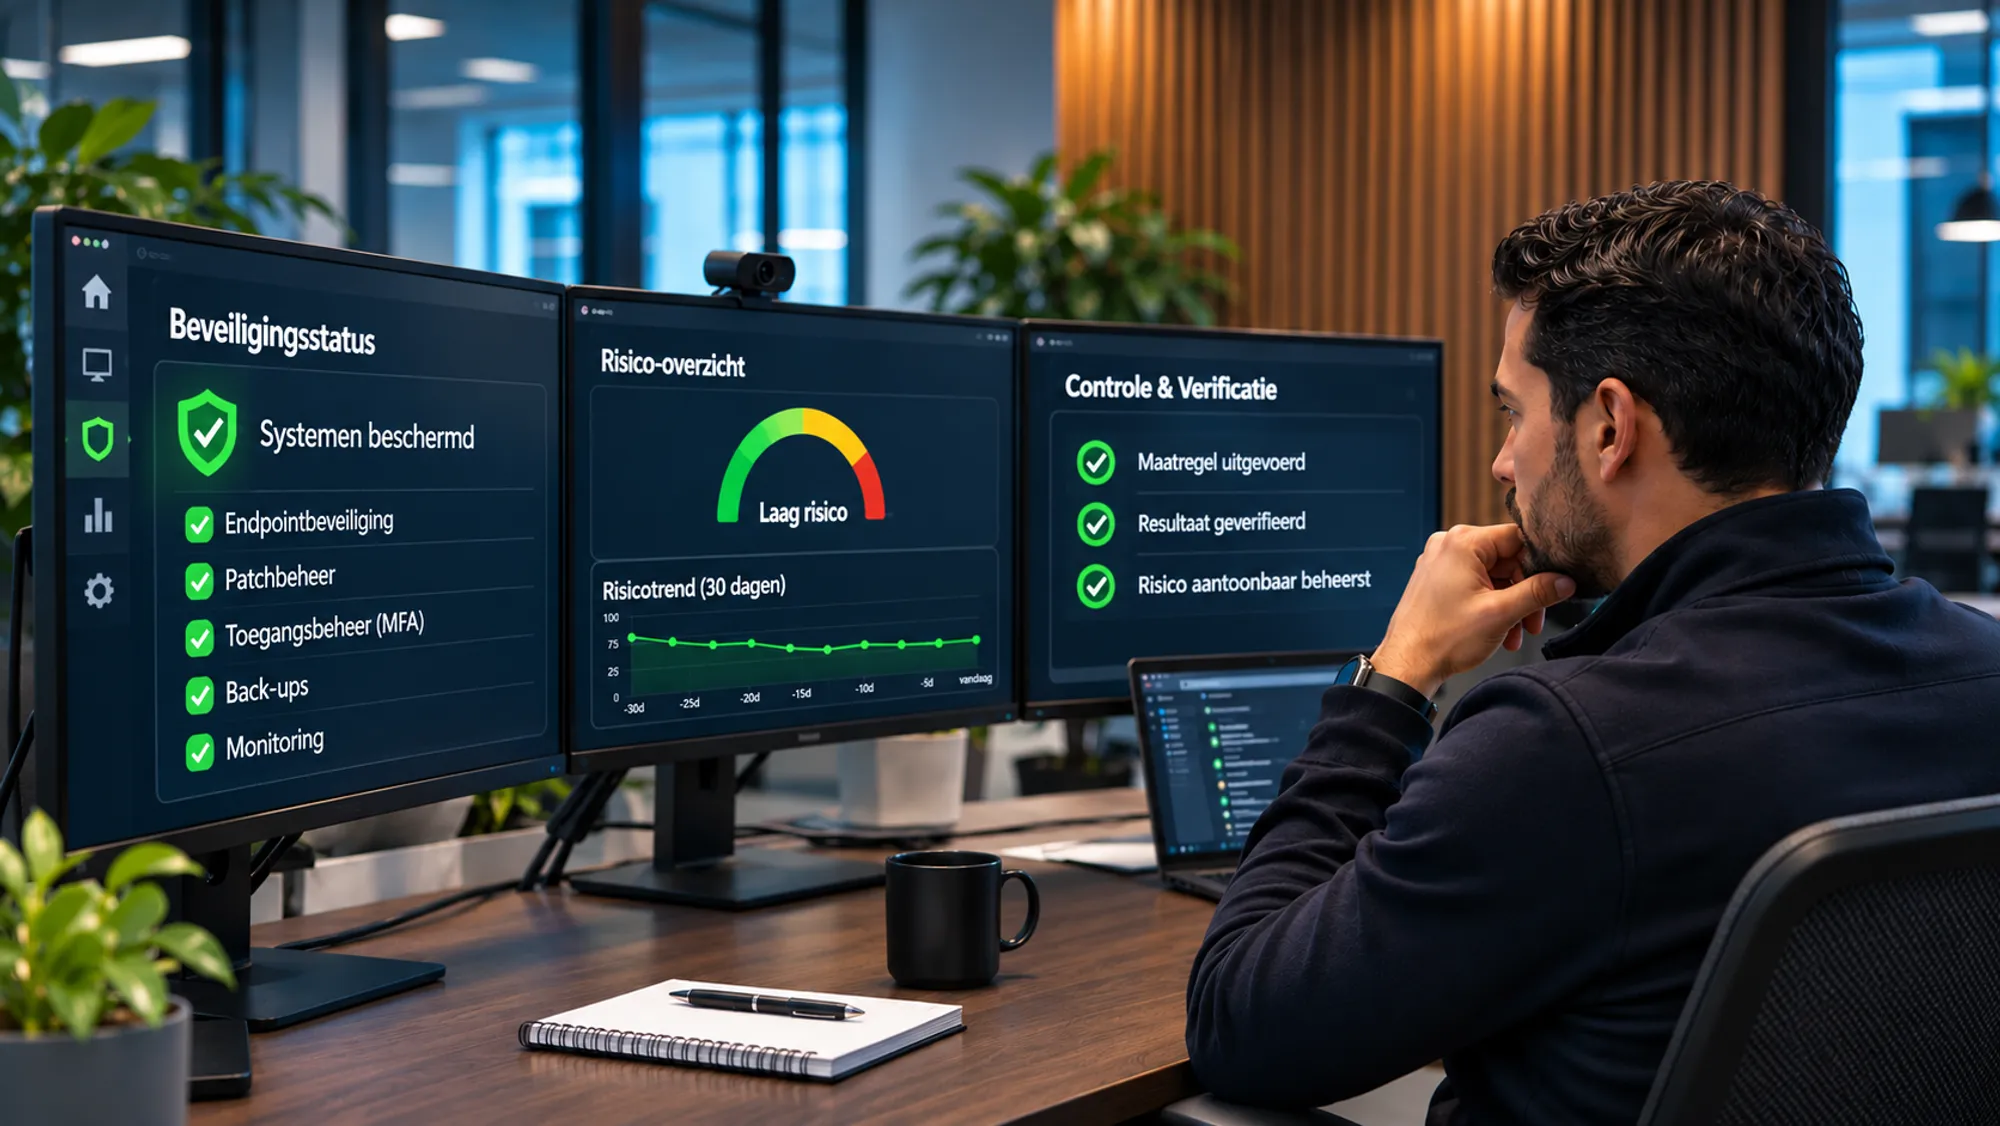
4. En kunnen we aantonen dat die effectief zijn uitgevoerd?
Juist die laatste vraag maakt het verschil.
Een melding dat een patch is geïnstalleerd, klinkt geruststellend. Maar zijn alle getroffen systemen gevonden? Ook die applicatie bij een leverancier? Is gecontroleerd of de kwetsbaarheid daadwerkelijk is verholpen?
Vulnerability management vraagt om meer dan snel repareren. Je moet weten wat je in huis hebt, welke processen daarvan afhankelijk zijn en wie verantwoordelijk is. Daarna volgen prioriteiten, maatregelen en controle op de werking. Monitoring maakt zichtbaar of de situatie verandert.
Zonder dat overzicht blijft een voortvarende technische reactie een onvolledig antwoord.
Geregeld is nog niet beheerst
Veel organisaties hebben behoorlijk wat georganiseerd. Er is beleid, medewerkers volgen trainingen en beveiligingsoplossingen draaien. Ergens staat een uitgebreide lijst met risico’s en verbeteracties.
De vraag is wat dat geheel oplevert wanneer het erop aankomt.
Een herstelplan krijgt pas waarde als blijkt dat je ermee kunt herstellen. Een afspraak met een leverancier biedt pas zekerheid als duidelijk is wie bij een incident handelt. Een afgeronde controle zegt weinig zolang onbekend is of het risico voldoende wordt beheerst.
Daar ligt het verschil tussen voldoen en aantoonbaar beheersen: kunnen onderbouwen dat maatregelen werken.
Dat vraagt om een terugkerende cyclus. Bepaal wat belangrijk is, breng risico’s en verplichtingen in kaart, neem maatregelen en toets de werking. Verandert de organisatie of haar omgeving, beoordeel de keuzes dan opnieuw.
Weerbaarheid vraagt om onderhoud, net als de bedrijfsvoering die ze beschermt.
De zwakke plek zit soms tussen afdelingen
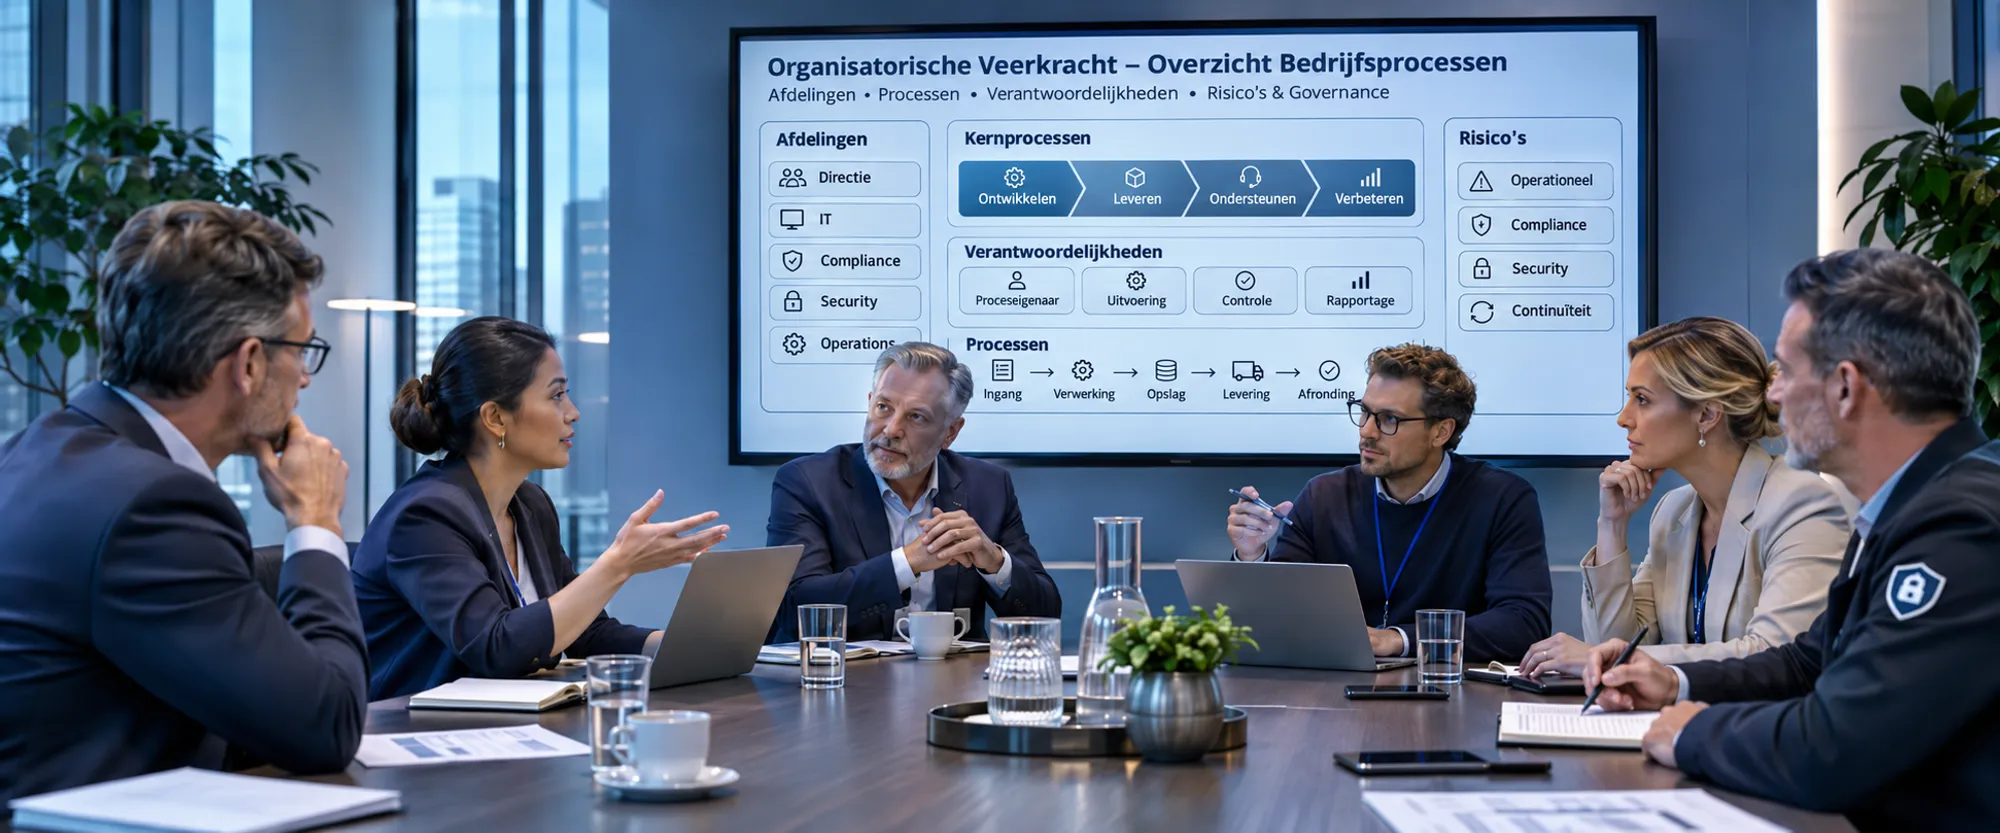
De directie kent de koers. Medewerkers weten hoe processen werkelijk verlopen. IT overziet de technische omgeving. Security beoordeelt dreigingen, compliance en privacy bewaken de kaders. Leveranciers brengen specialistische kennis mee.
Niemand heeft zelfstandig het volledige beeld. Juist waar verantwoordelijkheden elkaar raken, kunnen gaten vallen. IT veronderstelt dat de leverancier iets controleert. De leverancier denkt dat de klant het regelt. Het beleid wijst een verantwoordelijke aan die niet weet dat die taak bij hem ligt.
Op papier klopt alles. In de uitvoering blijft iets liggen.
Samenwerken vraagt daarom om heldere afspraken. Wie neemt een besluit? Wie voert het uit? Wie controleert het resultaat?
Een organisatie hoeft niet alle expertise zelf in huis te hebben. Wel moet zij weten welke kennis nodig is en hoe zij die organiseert. Expertise kun je inkopen. De verantwoordelijkheid om bewuste keuzes te maken blijft bij de organisatie.
Van checklist naar vertrouwen
Wetgeving geeft een extra reden om risicobeheersing serieus te organiseren. Maar digitale weerbaarheid reikt verder dan een geslaagde audit.
Het gaat om dienstverlening die beschikbaar blijft. Om gegevens die mensen je toevertrouwen. Om medewerkers die hun werk kunnen doen en klanten die op afspraken mogen rekenen.
Daarvoor moeten organisaties begrijpen waar ze kwetsbaar zijn, bewuste keuzes maken en vaststellen of hun aanpak werkt.
De eerste stap is vaak dichterbij dan een nieuw systeem of framework: breng de juiste mensen bij elkaar en bepaal wat je samen moet beschermen.
De beslissende vraag is uiteindelijk: kunnen we aantonen dat onze organisatie kan blijven functioneren wanneer het erop aankomt?
Stuur mij gerust een bericht via LinkedIn of neem contact met mij op via charles.schulte@itxtension.nl.
Wil je eens sparren over de governance, risico’s, security of digitale weerbaarheid van jouw organisatie?
Stuur mij gerust een bericht via LinkedIn of neem contact met mij op via de mail charles.schulte@itxtension.nl.